پاسخ کوتاه: API ردیاب خودرو زمانی برای اتصال به ERP یا CRM آماده است که فقط «داده موقعیت» تحویل ندهد، بلکه قرارداد داده، محدوده دسترسی، رفتار خطا، ظرفیت، نسخهبندی و مسئولیت پشتیبانی آن روشن باشد. پیش از نوشتن کد، یک سناریوی محدود انتخاب کنید و برای هر ادعا شاهد قابل آزمون بخواهید.
وجود یک صفحه مستندات یا چند Endpoint بهتنهایی به معنی آمادهبودن یک سرویس برای بهرهبرداری سازمانی نیست. در بررسی فقطخواندنی ۳۱ اوت ۲۰۲۶، طرح OpenAPI رسمی رهگارد قابل دریافت بود؛ اما از همین سند عمومی نمیتوان دسترسی شریک تجاری، SLA، سقف درخواست، دوره نگهداری داده یا مجوز استفاده در یک ERP/CRM مشخص را نتیجه گرفت. این موارد باید برای پروژه شما کتبی و نسخهدار تأیید شوند.
اول خروجی کسبوکار را تعریف کنید، نه فهرست Endpointها را
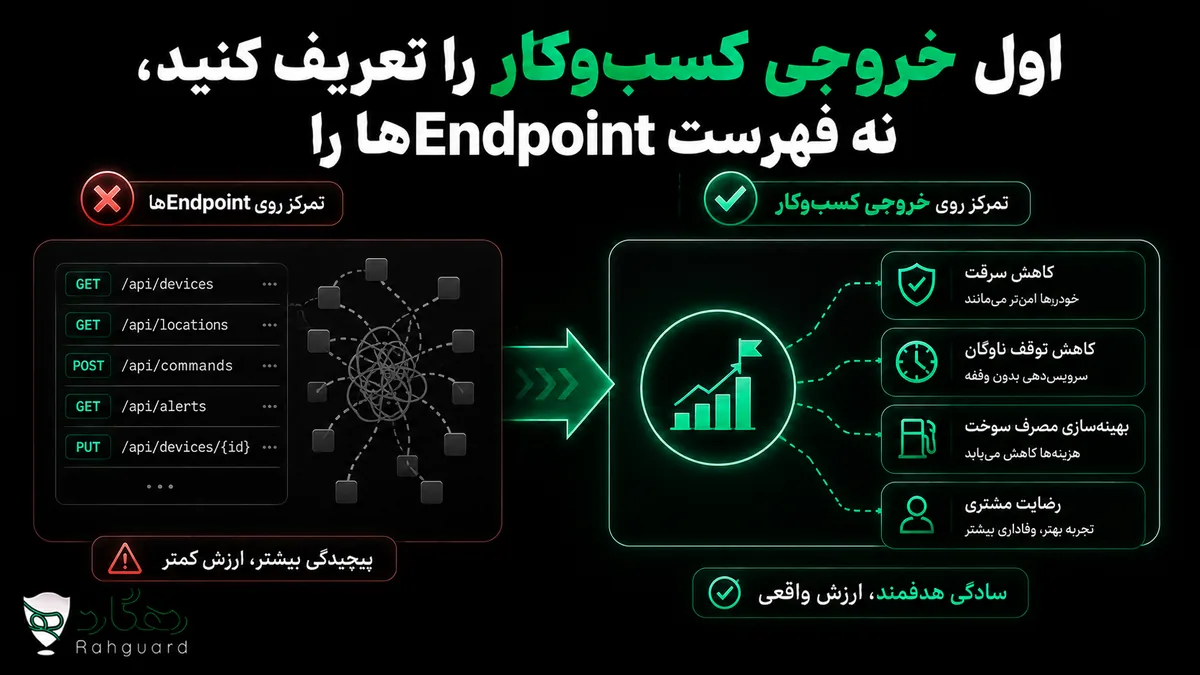
سؤال «آیا API دارید؟» بیش از حد کلی است. سؤال بهتر این است: «کدام تصمیم یا فرایند باید با چه دادهای و در چه زمانی بهروزرسانی شود؟» برای نمونه، ثبت آخرین موقعیت خودرو در پرونده مأموریت، تشخیص ورود به محدوده مشتری یا تکمیل گزارش پیمایش سه خروجی متفاوتاند و یک قرارداد داده واحد لزوماً پاسخ همه آنها نیست.
| نیاز | داده حداقلی | معیار پذیرش نمونه | ریسک اصلی |
|---|---|---|---|
| نمایش آخرین وضعیت خودرو | شناسه پایدار، زمان رخداد، مختصات و وضعیت اعتبار | نمایش داده تازه و علامتگذاری داده کهنه | اشتباهگرفتن زمان دریافت با زمان رخداد |
| گزارش مأموریت | بازه مسیر، توقف و پیمایش با تعریف روشن | تطبیق نمونه خروجی با گزارش مرجع | اختلاف تعریف «توقف» یا «مسافت» |
| رویداد محدوده | شناسه محدوده، زمان ورود/خروج و خودرو | عدم ثبت تکراری در ERP/CRM | نوسان GPS در مرز محدوده |
| هشدار عملیاتی | نوع، شدت، زمان، وضعیت تأیید و مالک اقدام | رسیدن یکباره و قابل پیگیری رویداد | هشدار تکراری یا بدون مسئول |
اینها نمونهاند، نه تعهد قابلیت برای محصول مشخص. قرارداد نهایی باید با سند رسمی و نمونه داده همان سرویس تطبیق داده شود.
معماری را روی کاغذ بکشید: دستگاه، سرور، API و سامانه مقصد
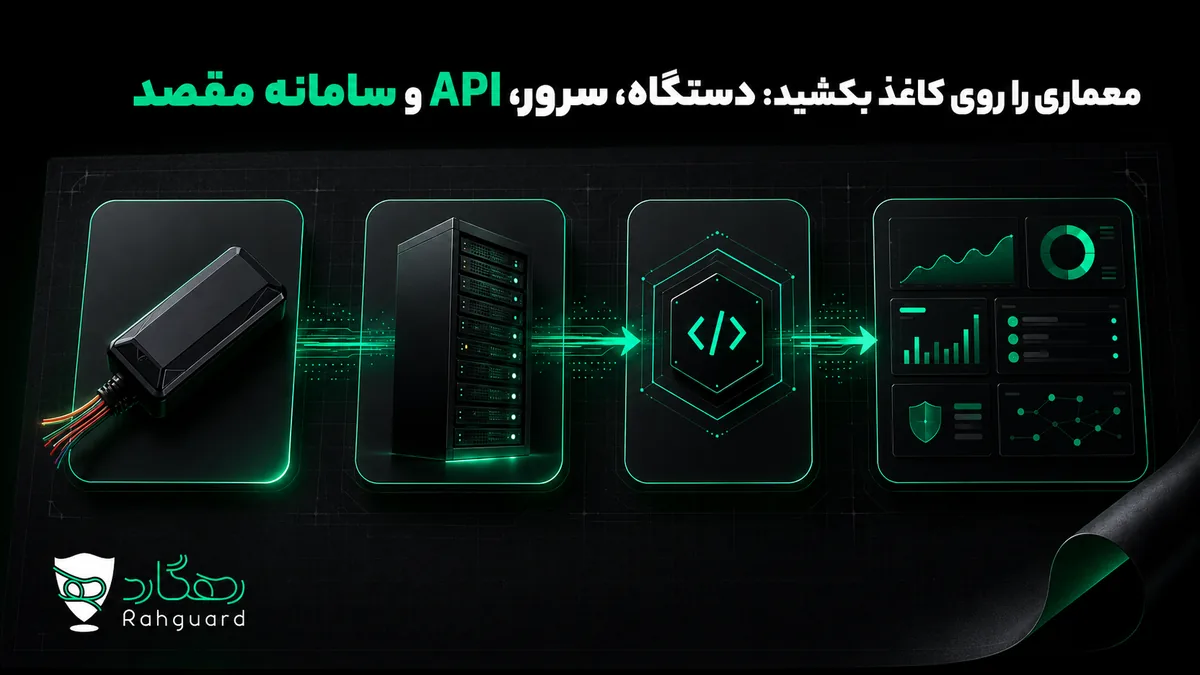
داده ردیاب معمولاً از دستگاه و شبکه موبایل به سرور میرسد و سپس از یک رابط نرمافزاری به مصرفکننده تحویل میشود. API در انتهای این زنجیره است و مشکل هر لایه را حل نمیکند. اگر دستگاه به سرور گزارش نمیدهد، یکپارچهسازی ERP داده تازهای برای خواندن ندارد؛ عیبیابی برق، سیمکارت، APN، دامنه، پورت و پروتکل در مقاله چرا ردیاب به سرور وصل نمیشود بررسی شده و مالک محتوایی جدا دارد.
در نمودار پروژه، حداقل این مرزها را مشخص کنید: منبع داده، سرویس احراز هویت، API اصلی، واسط یکپارچهسازی، صف یا محل نگهداری موقت، ERP/CRM و سامانه پایش. کنار هر پیکان بنویسید چه دادهای حرکت میکند، چه کسی مجاز است و در شکست ارتباط چه اتفاقی میافتد. همین طرح ساده نقاط مبهم را پیش از کدنویسی آشکار میکند.
سند OpenAPI نقشه فنی است، قرارداد تجاری نیست
استاندارد OpenAPI یک توصیف زبانناوابسته برای رابطهای HTTP ارائه میکند تا انسان و ابزار بتوانند عملیات، ورودیها و پاسخها را بفهمند. این سند برای ساخت مستندات، Client و آزمون مفید است؛ ولی همه تصمیمهای بهرهبرداری را پوشش نمیدهد.
در بررسی ثبتشده ۳۱ اوت ۲۰۲۶، سند ماشینخوان OpenAPI 3.1.0 رهگارد مجموعهای از عملیات سامانه را توصیف میکرد. این مشاهده تاریخی، دسترسی عمومی امروز یا مجوز اتصال تجاری را تأیید نمیکند. بااینحال، سند عمومی بهتنهایی ثابت نمیکند کدام عملیات برای مشتری سازمانی عرضه میشود، دسترسی چگونه واگذار میشود یا چه پایداری و پشتیبانیای تعهد شده است. از روی نام مسیرها نیز نباید مجوز فراخوانی یا دسترسی را فرض کرد.
- از سند فنی بگیرید: مسیر، روش HTTP، مدل ورودی و خروجی، کدهای پاسخ و نسخه Schema.
- جداگانه استعلام کنید: دامنه دسترسی، محیط آزمایشی، سقف درخواست، SLA، دوره نگهداری، هزینه، پشتیبانی و فرایند تغییر نسخه.
- با آزمون ثابت کنید: ترتیب زمانی داده، صفحهبندی، تکرار رویداد، رفتار Timeout و سازگاری نمونه واقعی با Schema.
قرارداد داده باید اختلاف معنا را از بین ببرد
دو سامانه ممکن است فیلدی با نام مشابه داشته باشند اما معنای متفاوتی از آن بفهمند. «زمان» میتواند زمان ثبت در دستگاه، دریافت در سرور یا تحویل API باشد. «وضعیت خودرو» ممکن است از ورودی ACC، حرکت GPS یا قاعده نرمافزاری ساخته شود. پیش از نگاشت، برای هر فیلد این موارد را بنویسید:
- نام، نوع، واحد و امکان تهیبودن؛
- منبع و تعریف کسبوکاری؛
- منطقه زمانی و قالب زمان؛
- شناسه پایدار خودرو، دستگاه و کاربر؛
- دامنه مقدارها و رفتار با مقدار ناشناخته؛
- تفاوت داده زنده، داده دیررس و اصلاحشده؛
- نسخه Schema و سیاست ناسازگاری.
اگر دادهٔ کاربر وارد فایل صفحهگسترده میشود، جلوگیری از فرمول ناخواسته در خروجی اکسل را نیز در قرارداد خروجی و آزمون برنامهٔ مقصد لحاظ کنید.
نمونه داده باید پاکسازیشده و فاقد موقعیت واقعی، شماره تماس، توکن یا شناسه قابل انتساب به مشتری باشد. برای آزمون نگاشت، داده ساختگی یا Tenant آزمایشی کنترلشده مناسبتر از کپی اطلاعات زنده ناوگان است.
خواندن دورهای یا ارسال رویداد؛ پاسخ را از مستندات بگیرید
در Polling، سامانه مقصد در بازههای مشخص داده را میخواند. در Webhook یا سازوکار Push، سرویس مبدأ رویداد را ارسال میکند. هیچکدام ذاتاً برای همه پروژهها بهتر نیستند. Polling سادهتر است، اما میتواند داده تکراری، تأخیر و بار اضافی بسازد. ارسال رویداد سریعتر است، ولی به تأیید دریافت، Retry، کنترل امضا و مدیریت رویداد تکراری نیاز دارد.
از سند عمومی بررسیشده در همان تاریخ نمیتوان وجود Webhook عمومی رهگارد یا شرایط استفاده از آن را اثبات کرد؛ بنابراین معماری را بر این فرض نبندید. روش رسمی تحویل را استعلام کنید. اگر تنها Polling مستند است، بازه خواندن را بر اساس نیاز واقعی و سقف سرویس انتخاب کنید، نه کوتاهترین زمان ممکن.
امنیت از «توکن داریم» فراتر میرود
کلید یا توکن فقط هویت Client را معرفی میکند. امنیت واقعی باید مشخص کند آن Client به کدام خودروها، چه فیلدهایی و کدام عملیات دسترسی دارد. OWASP در ریسک Broken Object Level Authorization تأکید میکند هر عملیاتی که شناسه یک شیء را دریافت میکند باید مجوز همان شیء را بررسی کند. برای ردیاب، این یعنی دانستن Device ID نباید بهتنهایی اجازه دیدن یا تغییر داده آن خودرو باشد.
- Secret فقط در Backend یا Secret Manager نگهداری شود؛ نه در مرورگر، اپ عمومی، فایل Excel یا کد مخزن.
- دسترسی خواندن و نوشتن جدا باشد و کمترین دامنه لازم به هر Client داده شود.
- کلید محیط آزمایشی و تولید یکی نباشد و گردش/لغو آن بدون توقف طولانی ممکن باشد.
- Logها شناسه لازم برای عیبیابی را نگه دارند، اما توکن، رمز، موقعیت کامل و پاسخ حساس را ثبت نکنند.
- تمام درخواستهای حساس، تغییرات دسترسی و خطاهای مجوز قابل ممیزی باشند.
- فرمانهای کنترلی از جریان گزارشگیری جدا و پشت تأیید و مجوز قویتر قرار گیرند.
صفحه امنیت ناوگان درباره سیاست عملیاتی مالکیت جدا دارد؛ این مقاله فقط مرز امنیت API و یکپارچهسازی را پوشش میدهد.
Rate limit و صفحهبندی را پیش از بار واقعی آزمایش کنید
تاریخچه مسیر میتواند خروجی بزرگی بسازد. باید بدانید حداکثر بازه زمانی، تعداد رکورد در هر صفحه، ترتیب پیشفرض، Cursor یا شماره صفحه و مدت Timeout چیست. OWASP محدودکردن دفعات تعامل، اندازه Payload، تعداد عملیات و رکوردهای هر صفحه را بخشی از کنترل مصرف منابع میداند.
اگر سقف رسمی یا هدرهای مربوط به محدودیت در قرارداد شما تعریف نشده، آن را «نامحدود» فرض نکنید. با داده آزمایشی، بار مرحلهای بسازید و نرخ را تا حد توافقشده بالا ببرید. هدف آزمون فشار به سرویس عمومی نیست؛ هدف یافتن نرخ امن برای Client خودتان در محیط مجاز است.
خطا باید به تصمیم عملیاتی تبدیل شود
صرف دریافت پاسخ غیر ۲۰۰ برای بهرهبرداری کافی نیست. Client باید میان خطای ورودی، نداشتن مجوز، محدودیت نرخ، خطای موقت سرور و Timeout فرق بگذارد. Retry کور میتواند یک اختلال کوچک را به بار اضافی تبدیل کند.
| وضعیت | رفتار Client | آنچه ثبت میشود |
|---|---|---|
| ورودی نامعتبر | Retry نشود؛ نگاشت یا داده اصلاح شود | شناسه درخواست و پیام پاکسازیشده |
| احراز هویت/مجوز | توقف عملیات و ارجاع به مالک دسترسی | Client، Scope و زمان؛ بدون Secret |
| محدودیت نرخ | عقبنشینی طبق قرارداد و صفکردن امن | تعداد تلاش و زمان تلاش بعدی |
| خطای موقت/Timeout | Retry محدود با فاصله افزایشی | Correlation ID و مدت پاسخ |
| خطای دائمی یا Schema جدید | جریان متوقف و نسخه بررسی شود | نسخه Client و Schema |
برای عملیات نوشتنی، Idempotency اهمیت بیشتری دارد: تکرار درخواست پس از Timeout نباید رکورد یا فرمان را دوباره اجرا کند. اگر سرویس کلید Idempotency یا شناسه یکتای درخواست تعریف نکرده، روش امن آن باید پیش از بهرهبرداری توافق شود.
حریم خصوصی بخشی از نگاشت داده است
موقعیت خودرو میتواند الگوی رفتوآمد، محل توقف و فعالیت سازمان را آشکار کند. یکپارچهسازی نباید هر فیلد موجود را فقط به دلیل وجودش کپی کند. حداقل داده لازم، هدف استفاده، مدت نگهداری، نقشهای مجاز، روش حذف یا بینامسازی و پاسخ به رخداد باید در طرح ثبت شود.
ERP یا CRM ممکن است کنترل دسترسی متفاوتی از سامانه ردیابی داشته باشد. انتقال داده به سامانه مقصد نباید دامنه مشاهده را ناخواسته گسترده کند. مقاله شفافیت داده موقعیت رهگارد مالک بررسی گستردهتر سیاست داده است؛ تا تکمیل و تأیید آن، جزئیات حقوقی و مدت نگهداری را «نیازمند استعلام» نگه دارید.
پایلوتی بسازید که شکست را هم نشان دهد
- یک Use Case، چند وسیله آزمایشی و یک مالک کسبوکار انتخاب کنید.
- نسخه مستندات، Scope دسترسی و نمونه Schema پاکسازیشده را ثبت کنید.
- نگاشت فیلدها و معیار پذیرش را پیش از پیادهسازی بنویسید.
- Client را با Timeout، Retry محدود، صفحهبندی و Log پاکسازیشده بسازید.
- داده تازه، دیررس، تکراری، ناقص و خارج از ترتیب را آزمایش کنید.
- قطع موقت API، انقضای دسترسی و تغییر Schema را شبیهسازی کنید.
- نتیجه را با گزارش مرجع و انتظار کاربر ERP/CRM مقایسه کنید.
- فقط پس از پذیرش فنی، امنیتی و کسبوکاری دامنه را افزایش دهید.
پایلوت خوب فقط مسیر موفق را نمایش نمیدهد. باید معلوم کند وقتی داده نمیرسد چه کسی متوجه میشود، چه زمانی هشدار میگیرد و چگونه بدون تکرار یا ازدسترفتن داده بازیابی میکند.
پیش از قرارداد یا توسعه این پرسشها را مکتوب کنید
- API مورد نظر عمومی، شریک تجاری یا اختصاصی است و چه تأییدی برای دسترسی لازم دارد؟
- محیط Sandbox یا Tenant آزمایشی وجود دارد؟
- روش احراز هویت، Scope، گردش کلید و لغو اضطراری چیست؟
- کدام دادهها خواندنیاند و کدام عملیات وضعیت سامانه یا خودرو را تغییر میدهند؟
- صفحهبندی، سقف بازه تاریخچه، Rate limit و Timeout چگونه تعریف شدهاند؟
- زمانها با چه منطقه زمانی و کدام Timestamp مرجع تحویل میشوند؟
- سیاست نسخهبندی، Deprecation و زمان اعلام تغییر ناسازگار چیست؟
- SLA، کانال پشتیبانی، زمان پاسخ رخداد و حدود مسئولیت هر طرف چیست؟
- مالک داده، مدت نگهداری و فرایند حذف یا خروج از همکاری چیست؟
- آیا خروجی نمونه با نیاز ERP/CRM و حجم واقعی شما آزمایش شده است؟
جمعبندی: تصمیم «بله یا نه» را به شواهد گره بزنید
برای یکپارچهسازی کمریسک، از Endpoint شروع نکنید؛ از Use Case، قرارداد داده و معیار پذیرش شروع کنید. سند OpenAPI مسیر فنی را روشن میکند، اما دسترسی تجاری، ظرفیت، SLA، پشتیبانی و حریم خصوصی به تأیید جدا نیاز دارند. امنیت نیز فقط یک توکن نیست: مجوز سطح خودرو، جداسازی عملیات، نگهداری امن Secret و ممیزی باید قابل اثبات باشد.
اگر هنوز نمونه Schema، روش دسترسی، محدودیت نرخ یا مالک پشتیبانی روشن نیست، زمان توسعه گسترده نرسیده است. یک پایلوت محدود بسازید، شکستها را آزمایش کنید و فقط نسخهای را گسترش دهید که خروجیاش در ERP/CRM قابل اعتماد، قابل تکرار و قابل بازیابی است.
هنوز دیدگاهی ثبت نشده. اولین نفر باشید!